
HUSH by ONESEC
Kirish testi
Axborot xavfsizligi asoslari
Raqamli gigiyena va tarmoqdagi xavfsiz xatti-harakatlar

Shaxsiy ma’lumotlarni himoyalash

Elektron xabarlar xavfsizligi va fishing hujumlar

Ijtimoiy muhandislik va uni aniqlash usullari

Parollar va ko‘p faktorli autentifikatsiyadan xavfsiz foydalanish

Mobil qurilma va ilovalar xavfsizligi

Elektron moliya xavfsizligi

Messenjerlar va ijtimoiy tarmoqlardagi akkauntlar xavfsizligi

Kibertahdidlar va ularning klassifikatsiyasi

Shubhali holatlardagi xatti-harakatlar

Korporativ ma’lumotlarga mas’uliyat bilan yondashish
Ishonchli parollar
Ma’lumotlar sizib chiqishi va hodisa: qanday aniqlash va nima qilish kerak?
Ma’lumotlar endi kerak bo‘lmaganda: ularni qanday yo‘q qilish kerak?
Ma’lumotlarni minimallashtirish: faqat kerakli ma’lumotlarni yig‘ing
Shaxsiy ma’lumotlar: ular nima va qachon ishlov berish mumkin?
Xavfli fayl: ochishdan oldin nimalarni tekshirish kerak?
Soxta akkaunt: qanday aniqlash mumkin?
Deepfake qo‘ng‘iroqlar: ovozni qanday tekshirish kerak?
Zaxira nusxalar: ma’lumotlarni qanday yo‘qotmaslik kerak?
Raqamli iz: siz haqingizda nimalarni bilish mumkin?
Begona odamlar profilingizda nimalarni ko‘rishi mumkin?
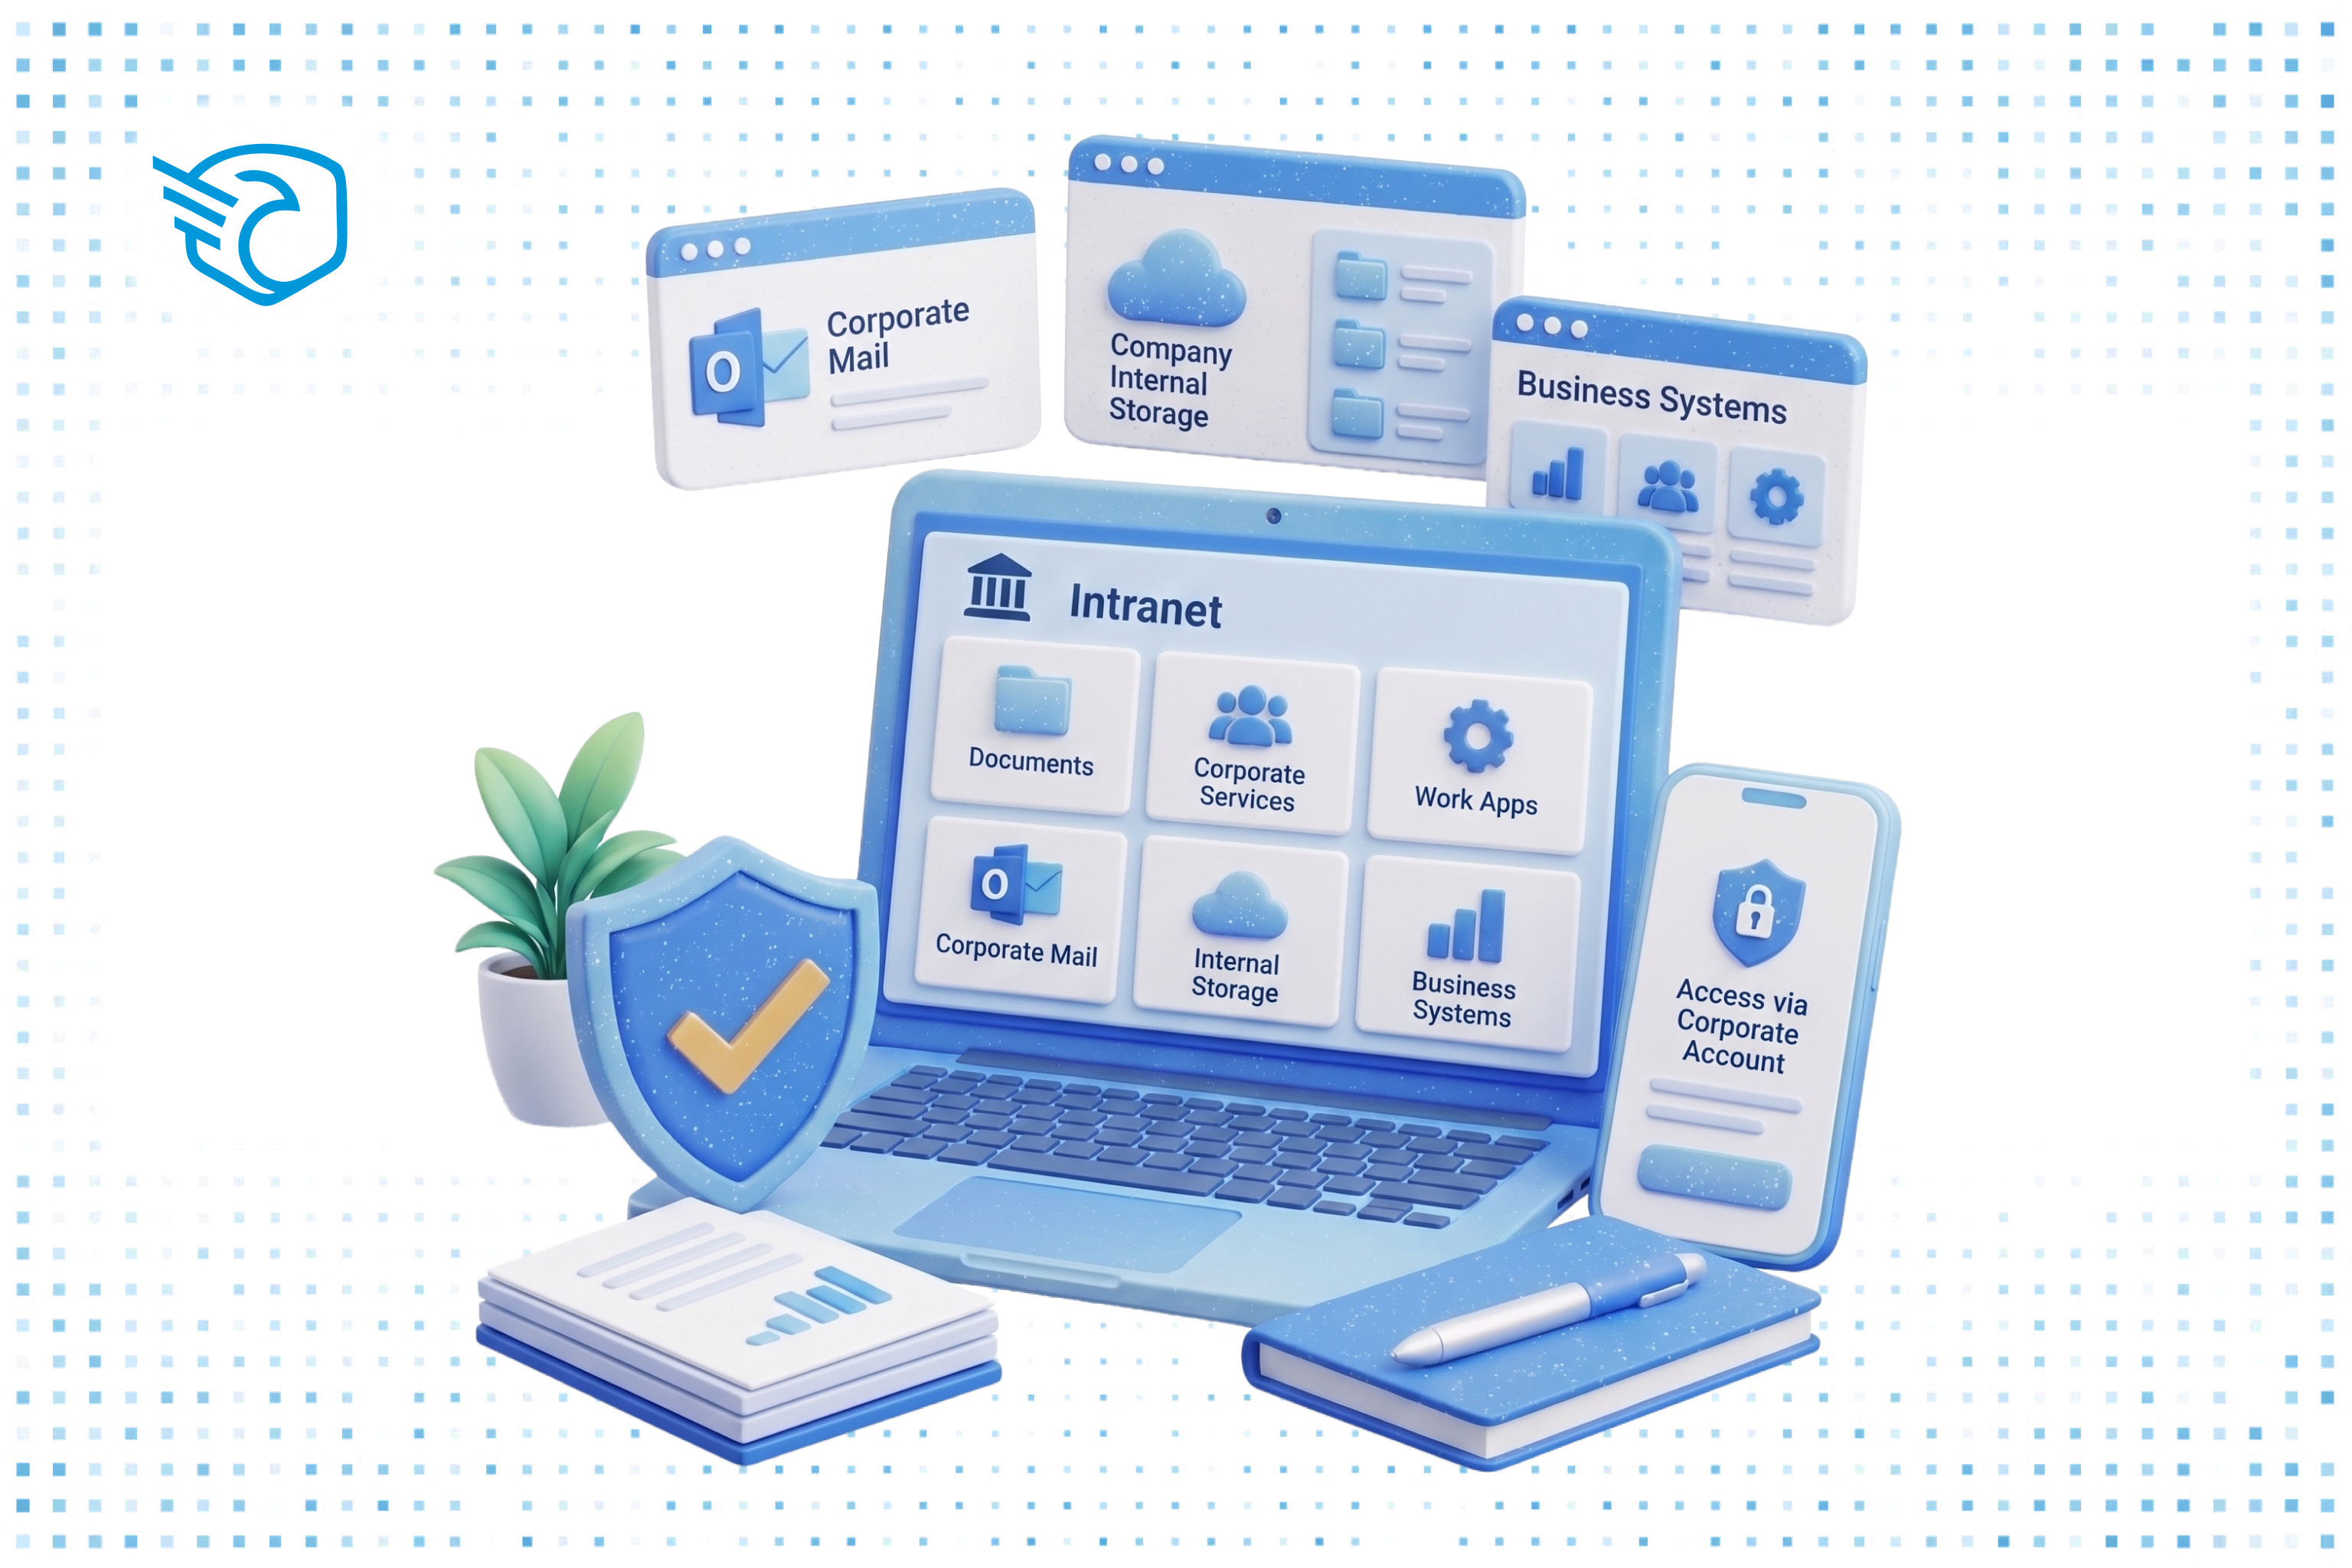
Ish ma’lumotlari — faqat korporativ servislarda
Yangilanishmi yoki tuzoqmi?
Fishing xati: nimalar shubha uyg‘otishi kerak?
Ikki faktorli autentifikatsiya
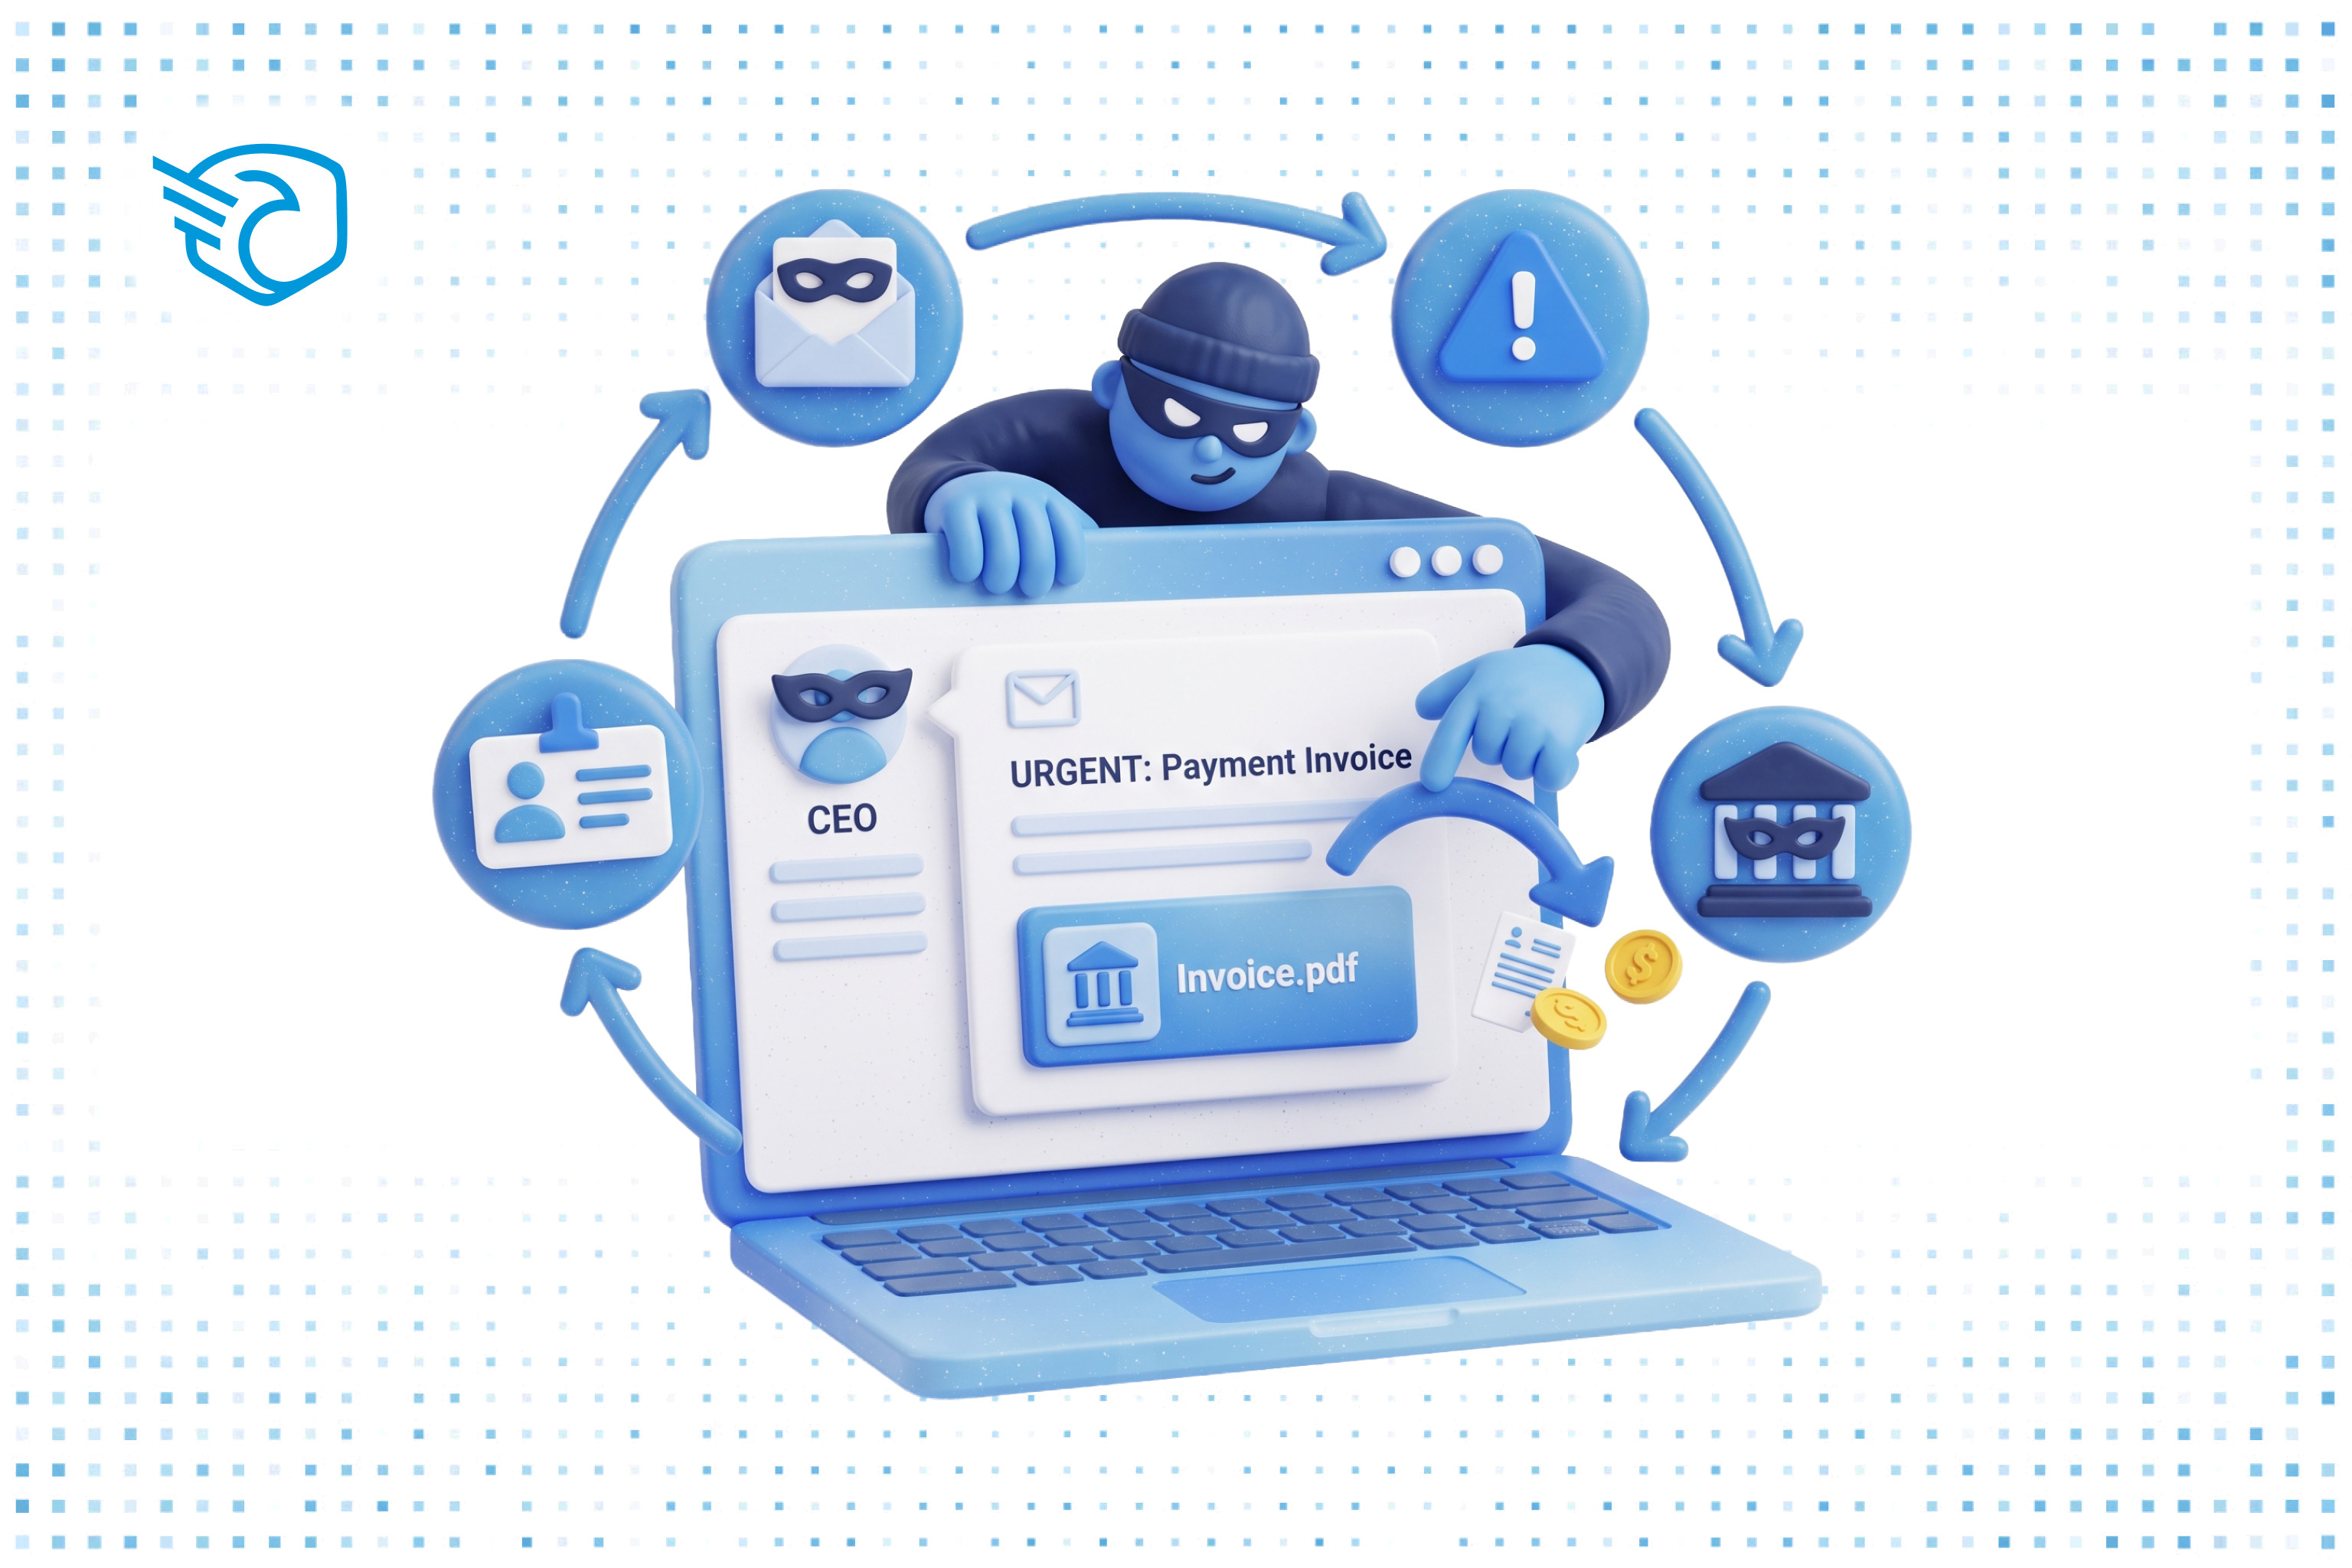
BEC-hujumi: rahbardan kelgan shoshilinch so‘rov
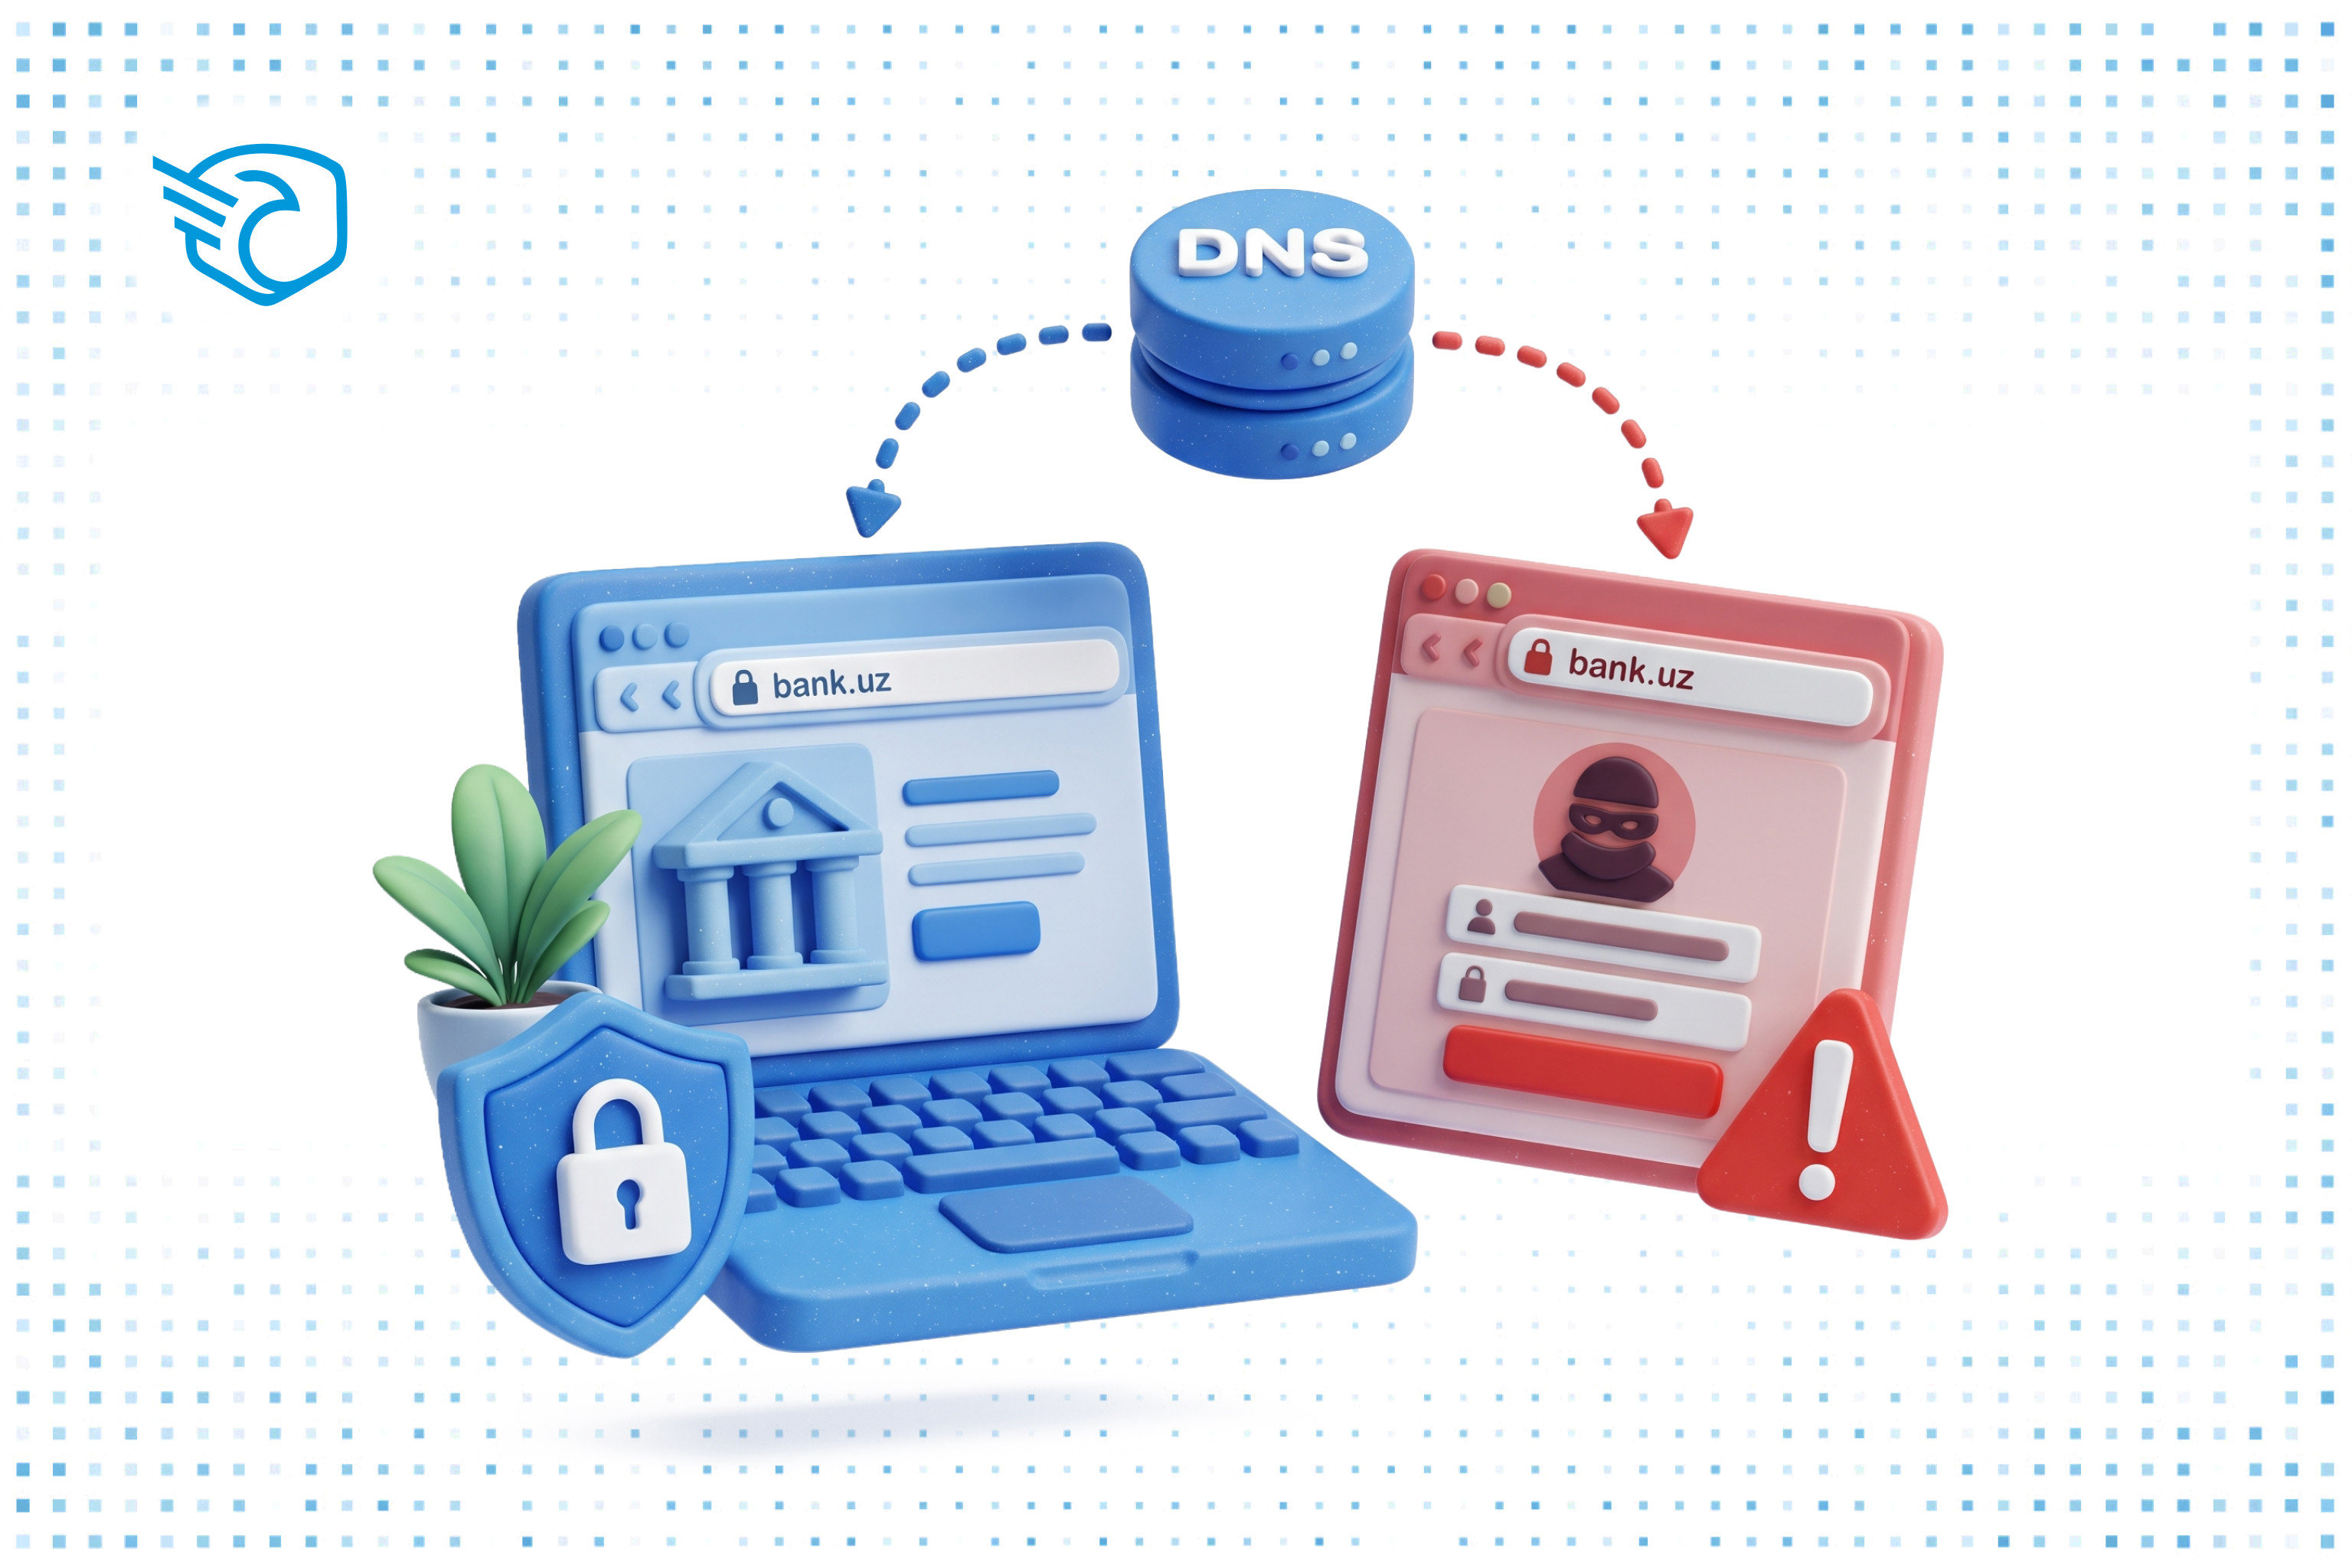
Farming: hatto to‘g‘ri manzil ham soxta saytga olib borishi mumkin
Vaqtinchalik kirish huquqi — faqat vaqtincha
Brauzer sahifasini yopish — tizimdan chiqish degani emas
Kirish huquqini qanday xavfsiz tiklash mumkin?
Kutilmagan push — bildirishnomani tasdiqlamang
Qurilmani yo‘qotdingizmi? Avval unga kirishni cheklang
Vishing: qo‘ng‘iroq qiluvchining raqamini soxtalashtirish
Berish taqiqlanadi
Qo‘rquv, shoshilinchlik, obro‘: bosimni qanday aniqlash mumkin
Har qanday xodim nishonga aylanishi mumkin
Ommaviy Wi-Fi: ehtiyotkorlik bilan ulaning
Bildirishnomalar mazmunini yashiring
Smartfon — ma’lumotlaringizga kirish imkoniyati
Ilovalar — faqat ishonchli manbalardan
Smartfon yo‘qolganidan keyingi dastlabki 10 daqiqa
Ishlatmayapsizmi — o‘chirib qo‘ying
QR-kod ichida yashiringan havola
AirDrop — faqat fayl uzatish vaqtida
Kod nimani tasdiqlayotganini o‘qing
Mobil aloqa yo‘qoldimi? SIM-kartangizni tekshiring
Tasdiqlashdan oldin 4 ta maydonni tekshirib chiqing
Kompromitatsiyadan keyingi dastlabki daqiqalar
Ekran namoyishini yoqmang
Umumiy parol kompaniyani nazoratdan mahrum qiladi
Odatdagi yozishmalar fayl xavfsizligini kafolatlamaydi
Ilovani o‘chirdingiz — ammo kirish huquqi saqlanib qolgan bo‘lishi mumkin

Xavfsizlik monitoringi markazi (SOC) faoliyatiga kirish

Xavfsizlik hodisalarini tahlil qilish asoslari (SIEM)

Insidentlarni aniqlash va klassifikatsiyalash

Fishing hujumlarini tahlil qilish

Threat Hunting — anomaliyalarni faol izlash

Kiberinsidentlarga javob qaytarish (IR)

Forenzika va raqamli insidentlarni tergov qilish

Threat Intelligence — kibertahdidlarni yig‘ish va tahlil qilish

Zararli dasturlarni tahlil qilish (Malware Analysis)

Tarmoq trafigini tahlil qilish (Network Traffic Analysis)

IDS/IPS tizimlari bilan ishlash

Veb-xavfsizlik monitoringi (Web Security Monitoring)

Hisobotlar va playbooklar bilan ishlash
Kompaniyada korrupsiyaga qarşi kuraşiş