
HUSH by ONESEC

Входное тестирование

Основы информационной безопасности

Цифровая гигиена и безопасное поведение в сети

Защита персональных данных

Безопасность электронных писем и фишинг-атаки

Социальная инженерия и методы ее распознавания

Безопасное использование паролей и многофакторной аутентификации

Безопасность мобильных устройств и приложений

Безопасность электронных финансов

Безопасность аккаунтов в мессенджерах и социальных сетях

Киберугрозы и их классификация

Поведение при подозрительных инцидентах

Ответственное обращение с корпоративной информацией
Надёжные пароли
Двухфакторная аутентификация
Фишинговое письмо: что должно насторожить
Обновление или ловушка?
Рабочие данные — только в корпоративных сервисах
Что видят посторонние в вашем профиле
Цифровой след: что о вас можно узнать
Deepfake звонки: как проверить голос
Поддельный аккаунт: как распознать
Опасный файл: что проверить перед открытием
Резервные копии: как не потерять данные
Персональные данные: что это и когда их можно обрабатывать
Утечка данных и инцидент: как распознать и что делать?
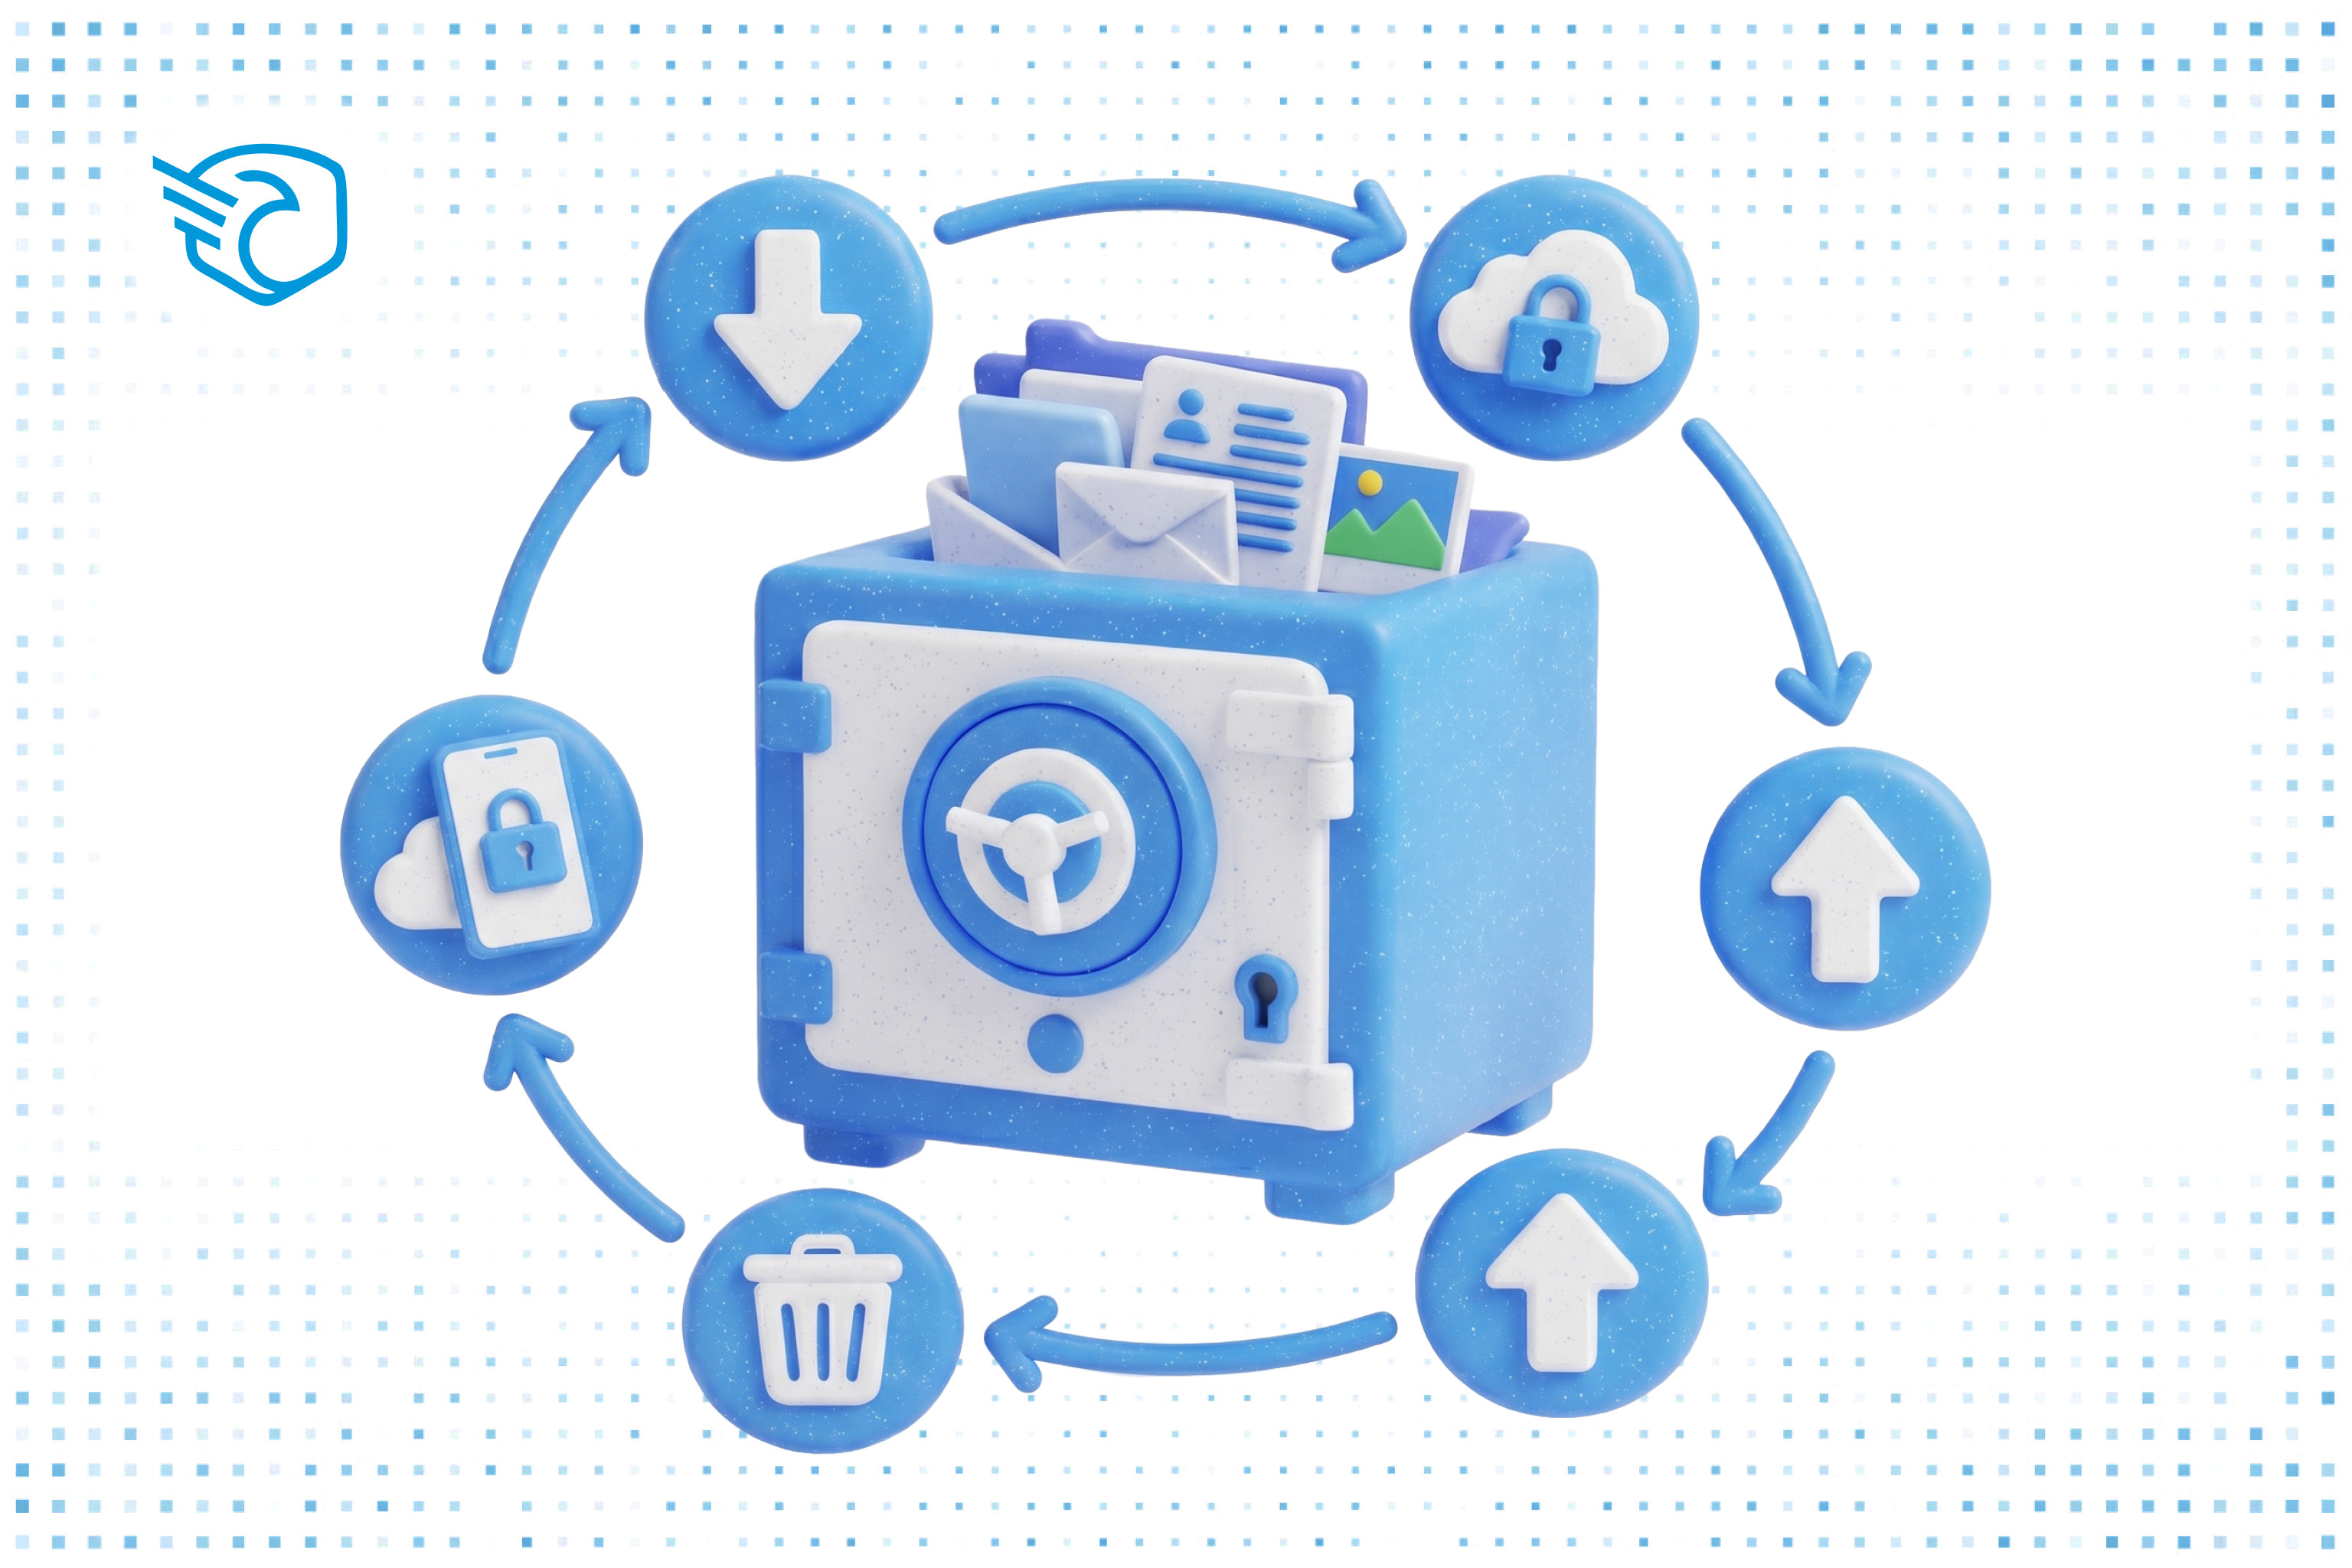
Когда данные больше не нужны: как их уничтожать
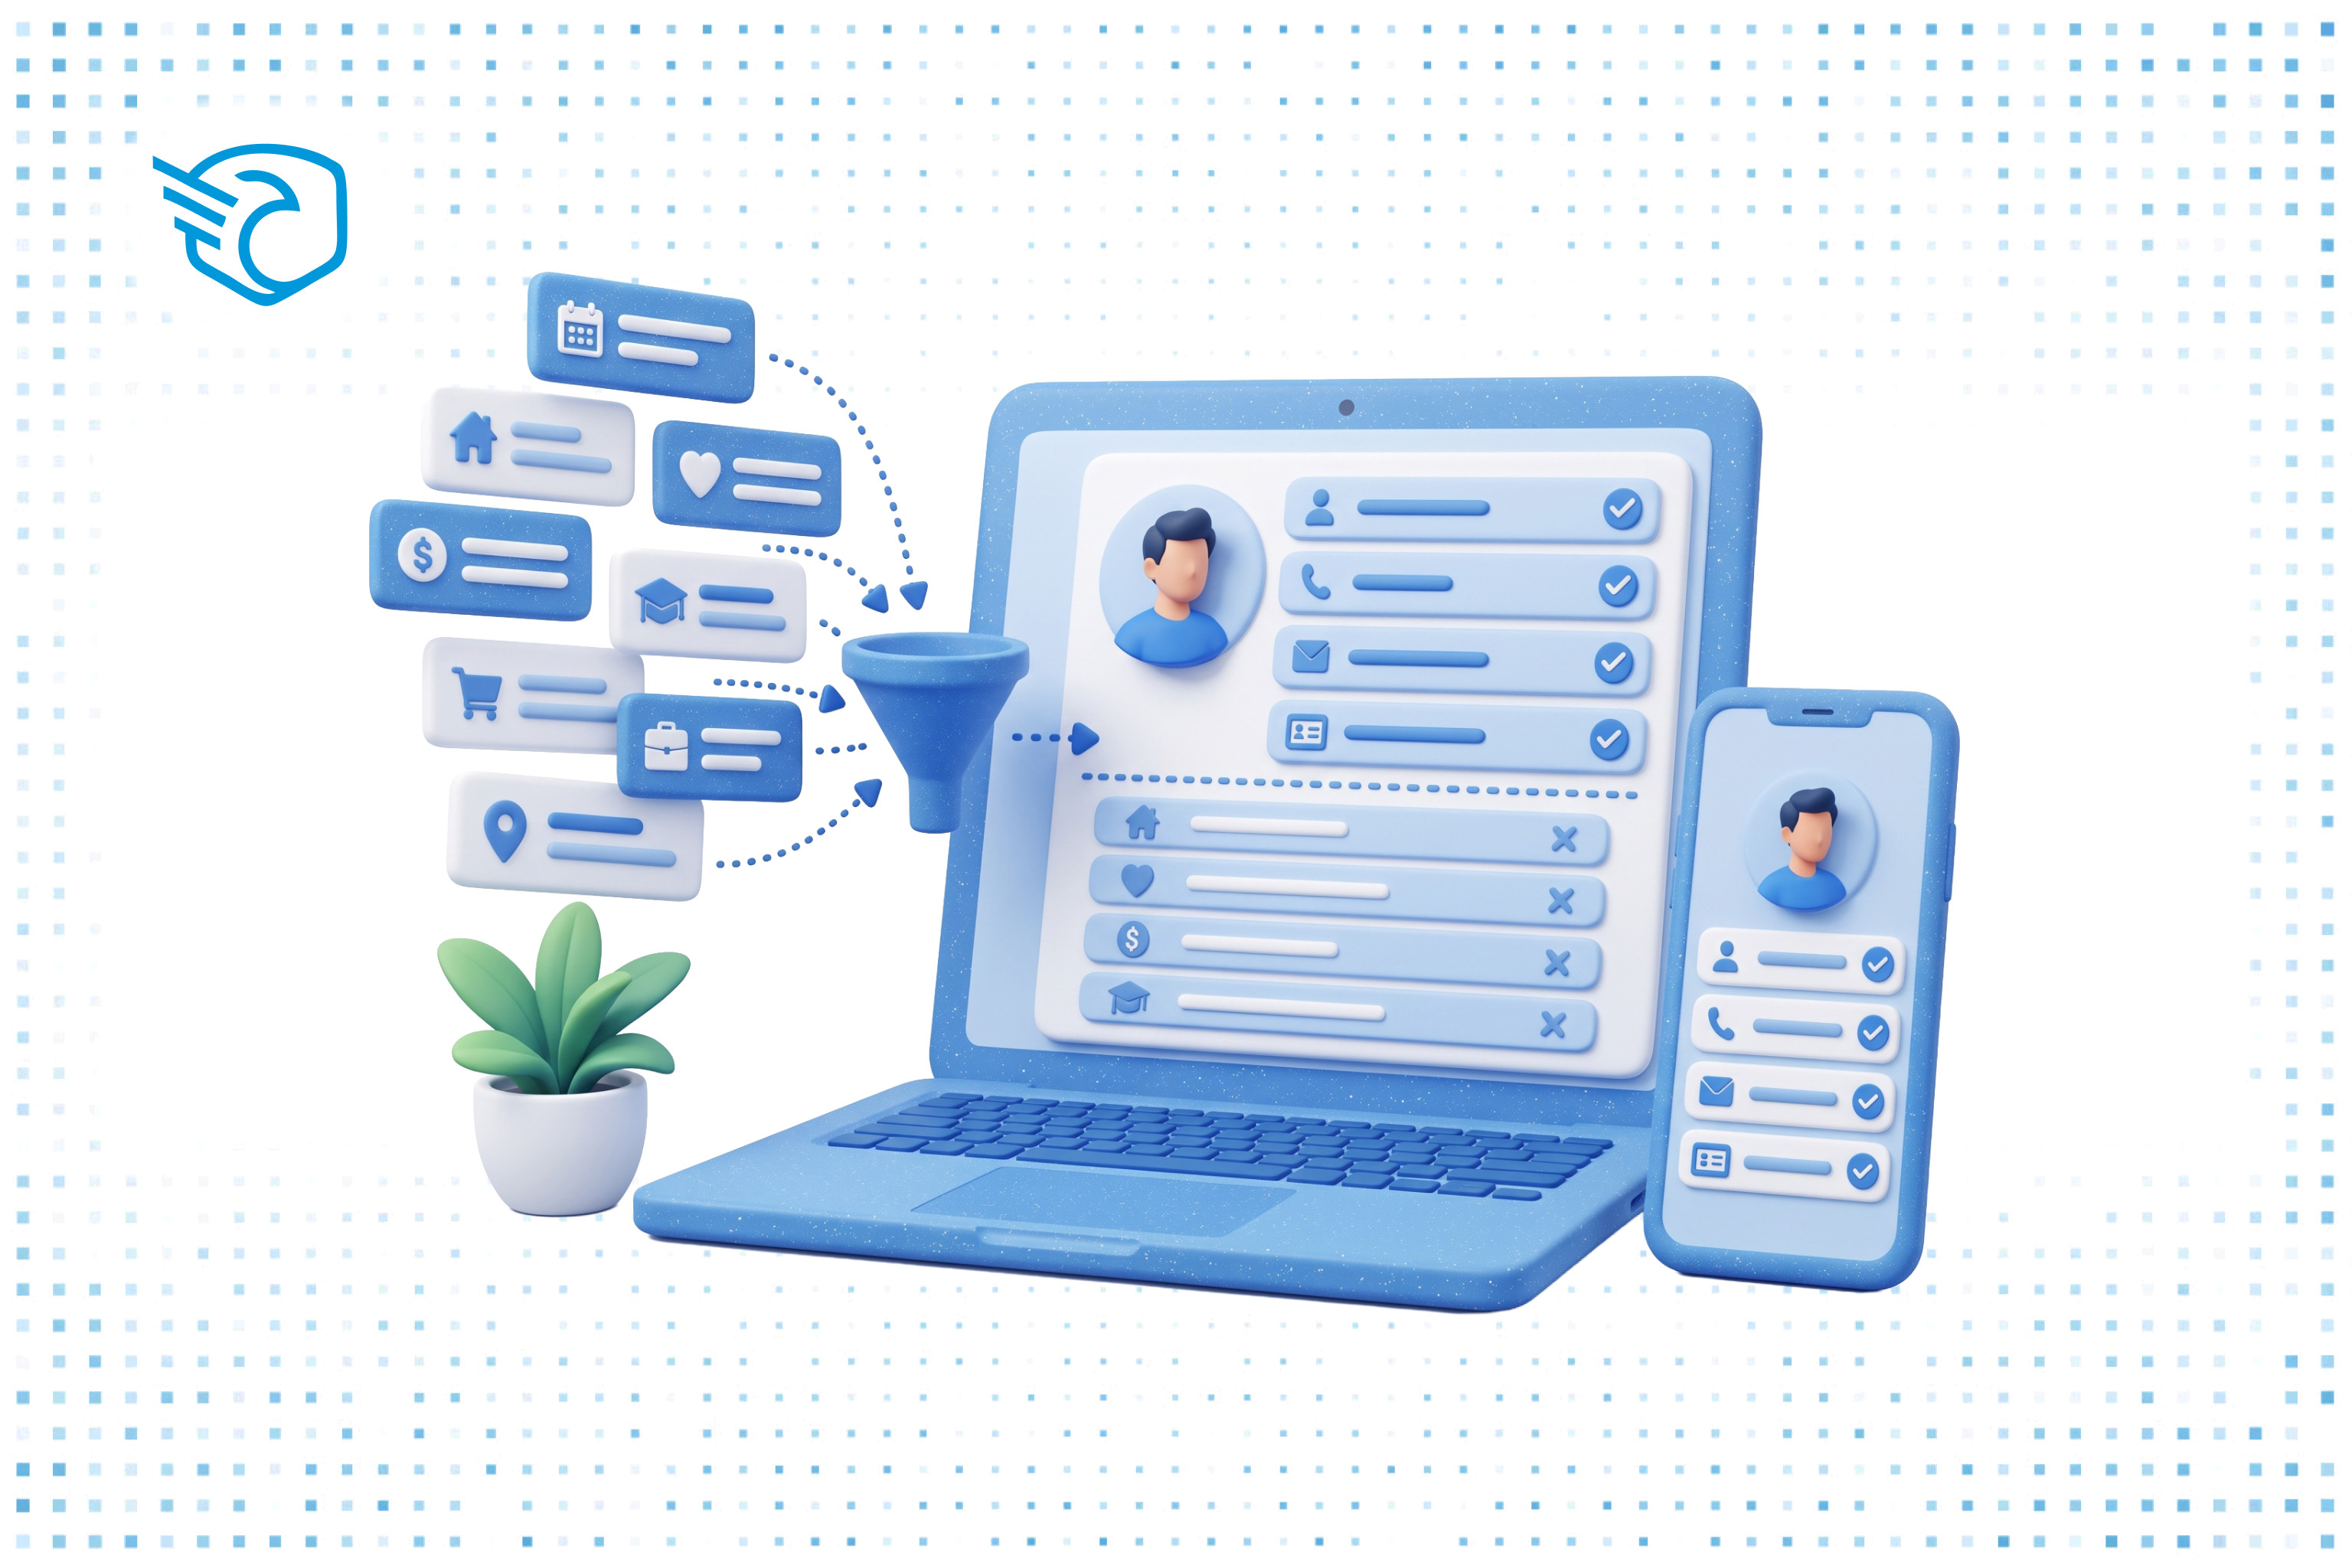
Минимизация данных: собираем только нужное
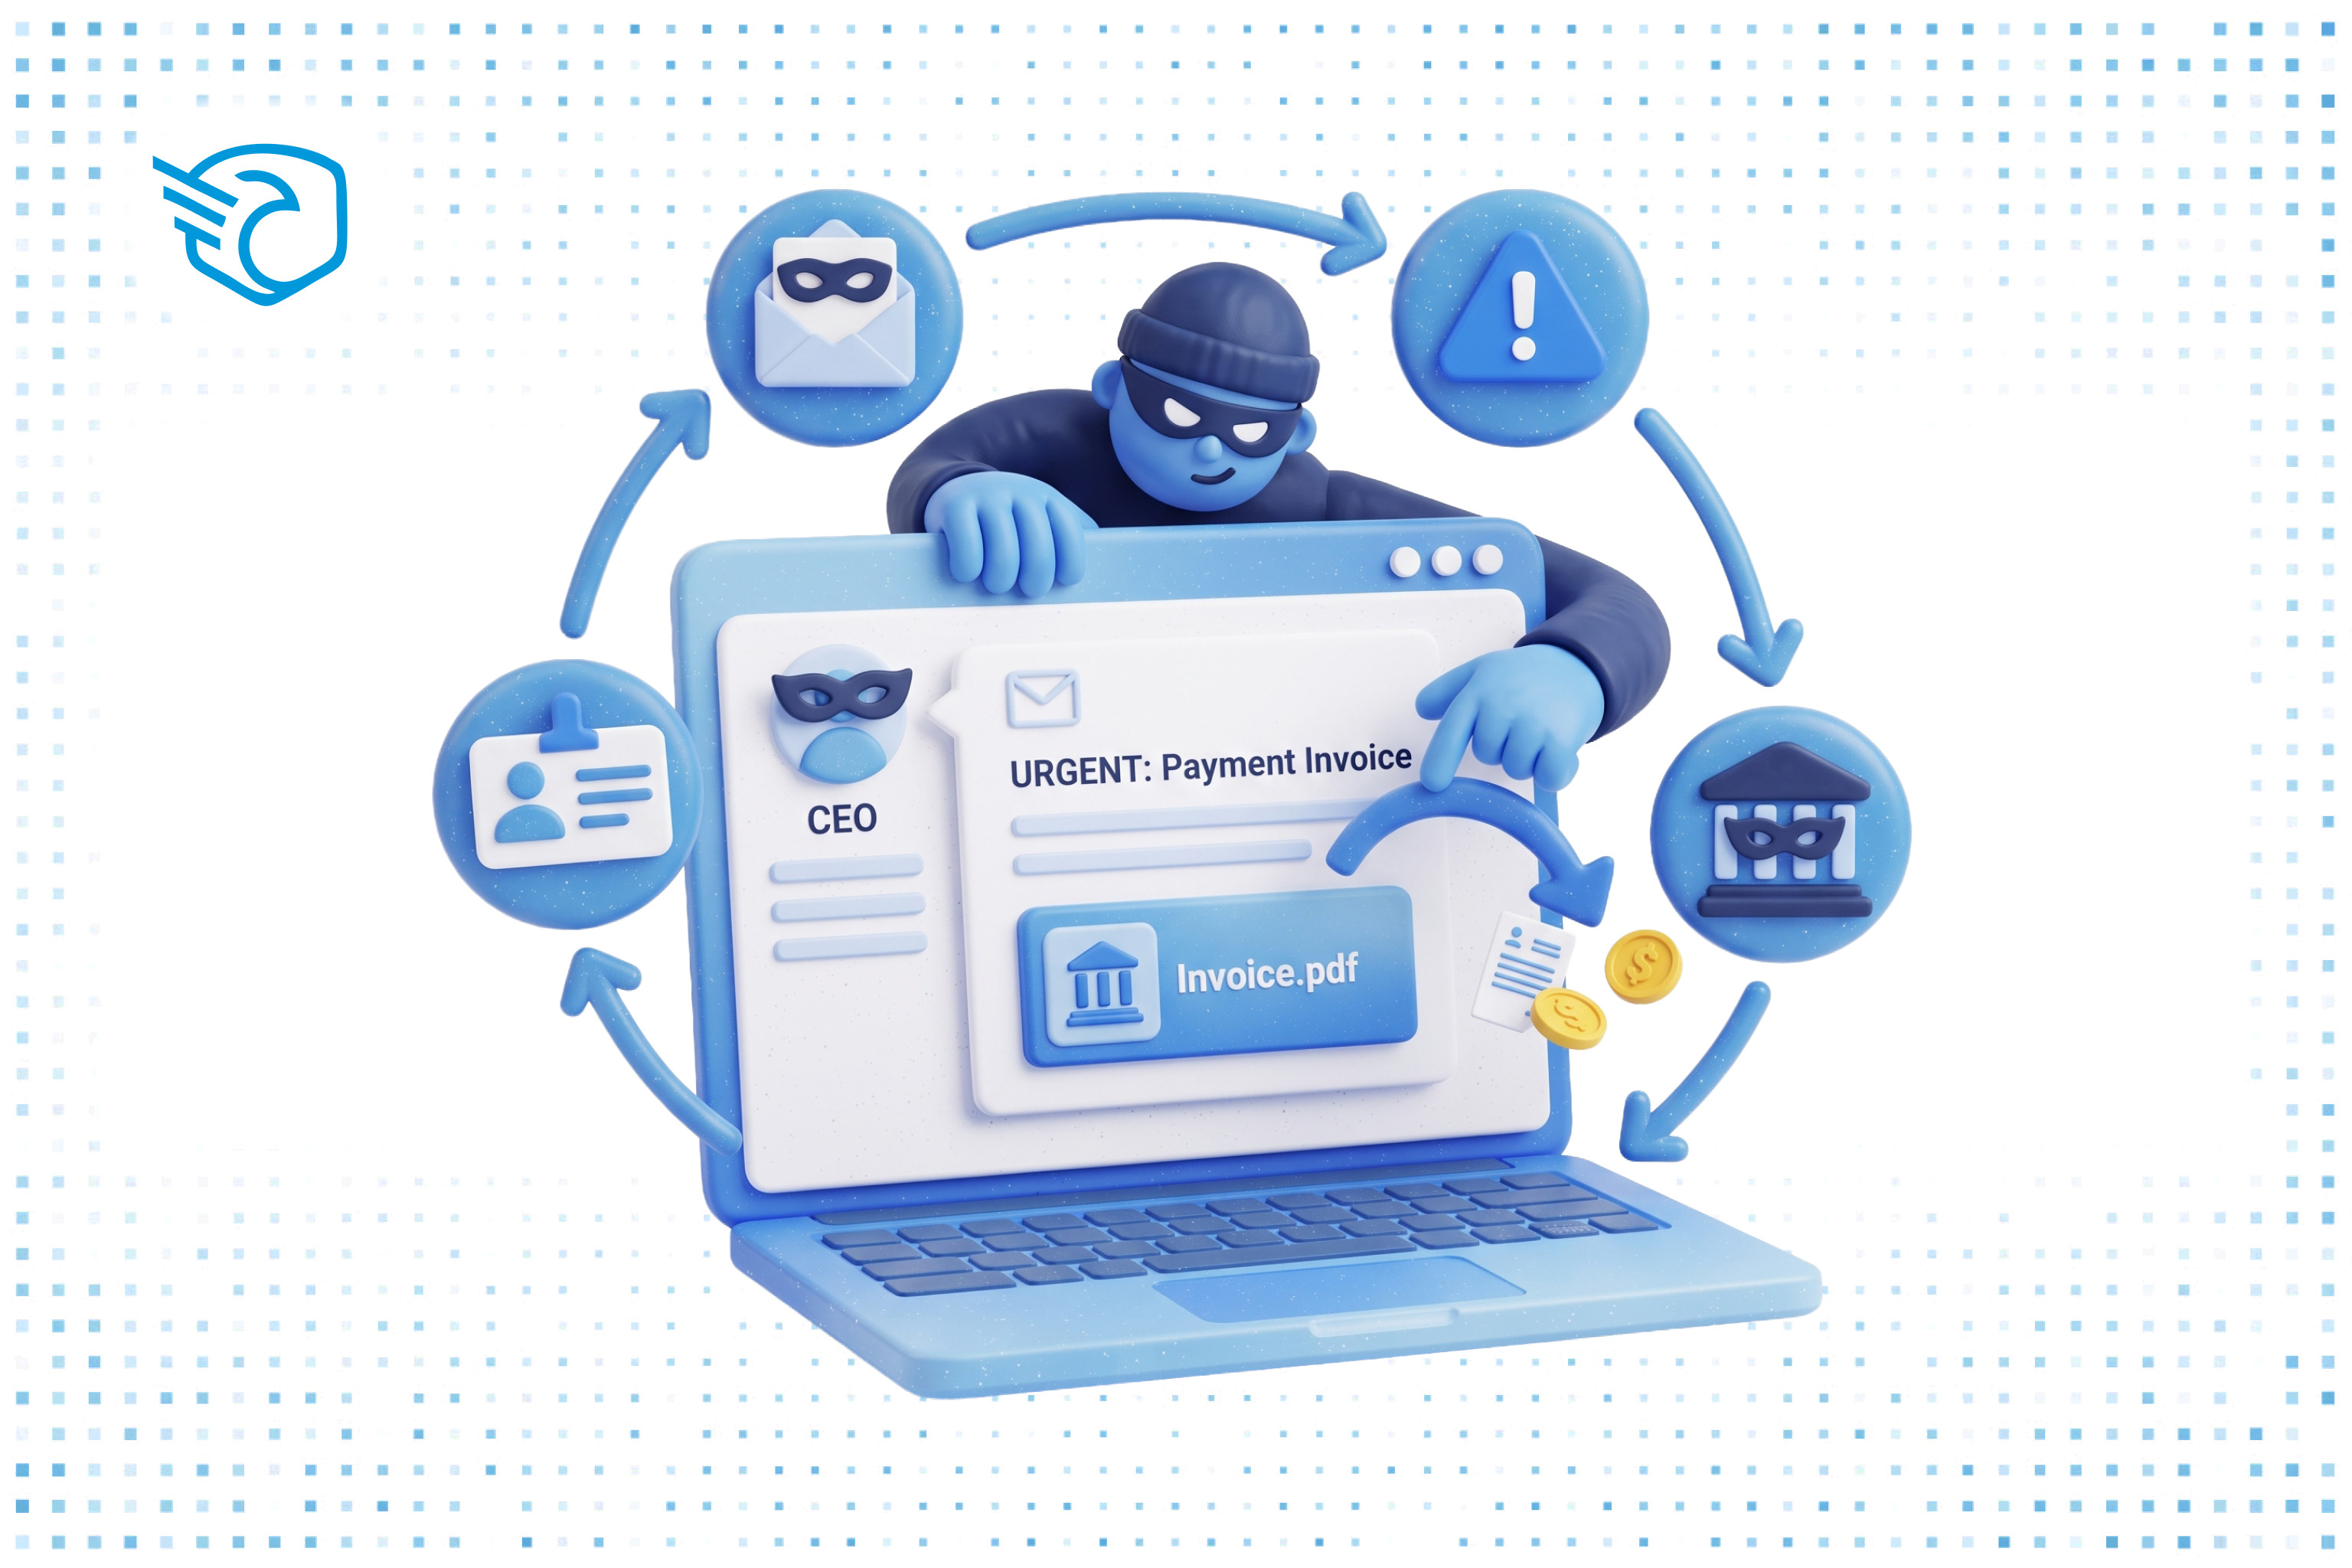
BEC-атака: срочная просьба от руководителя
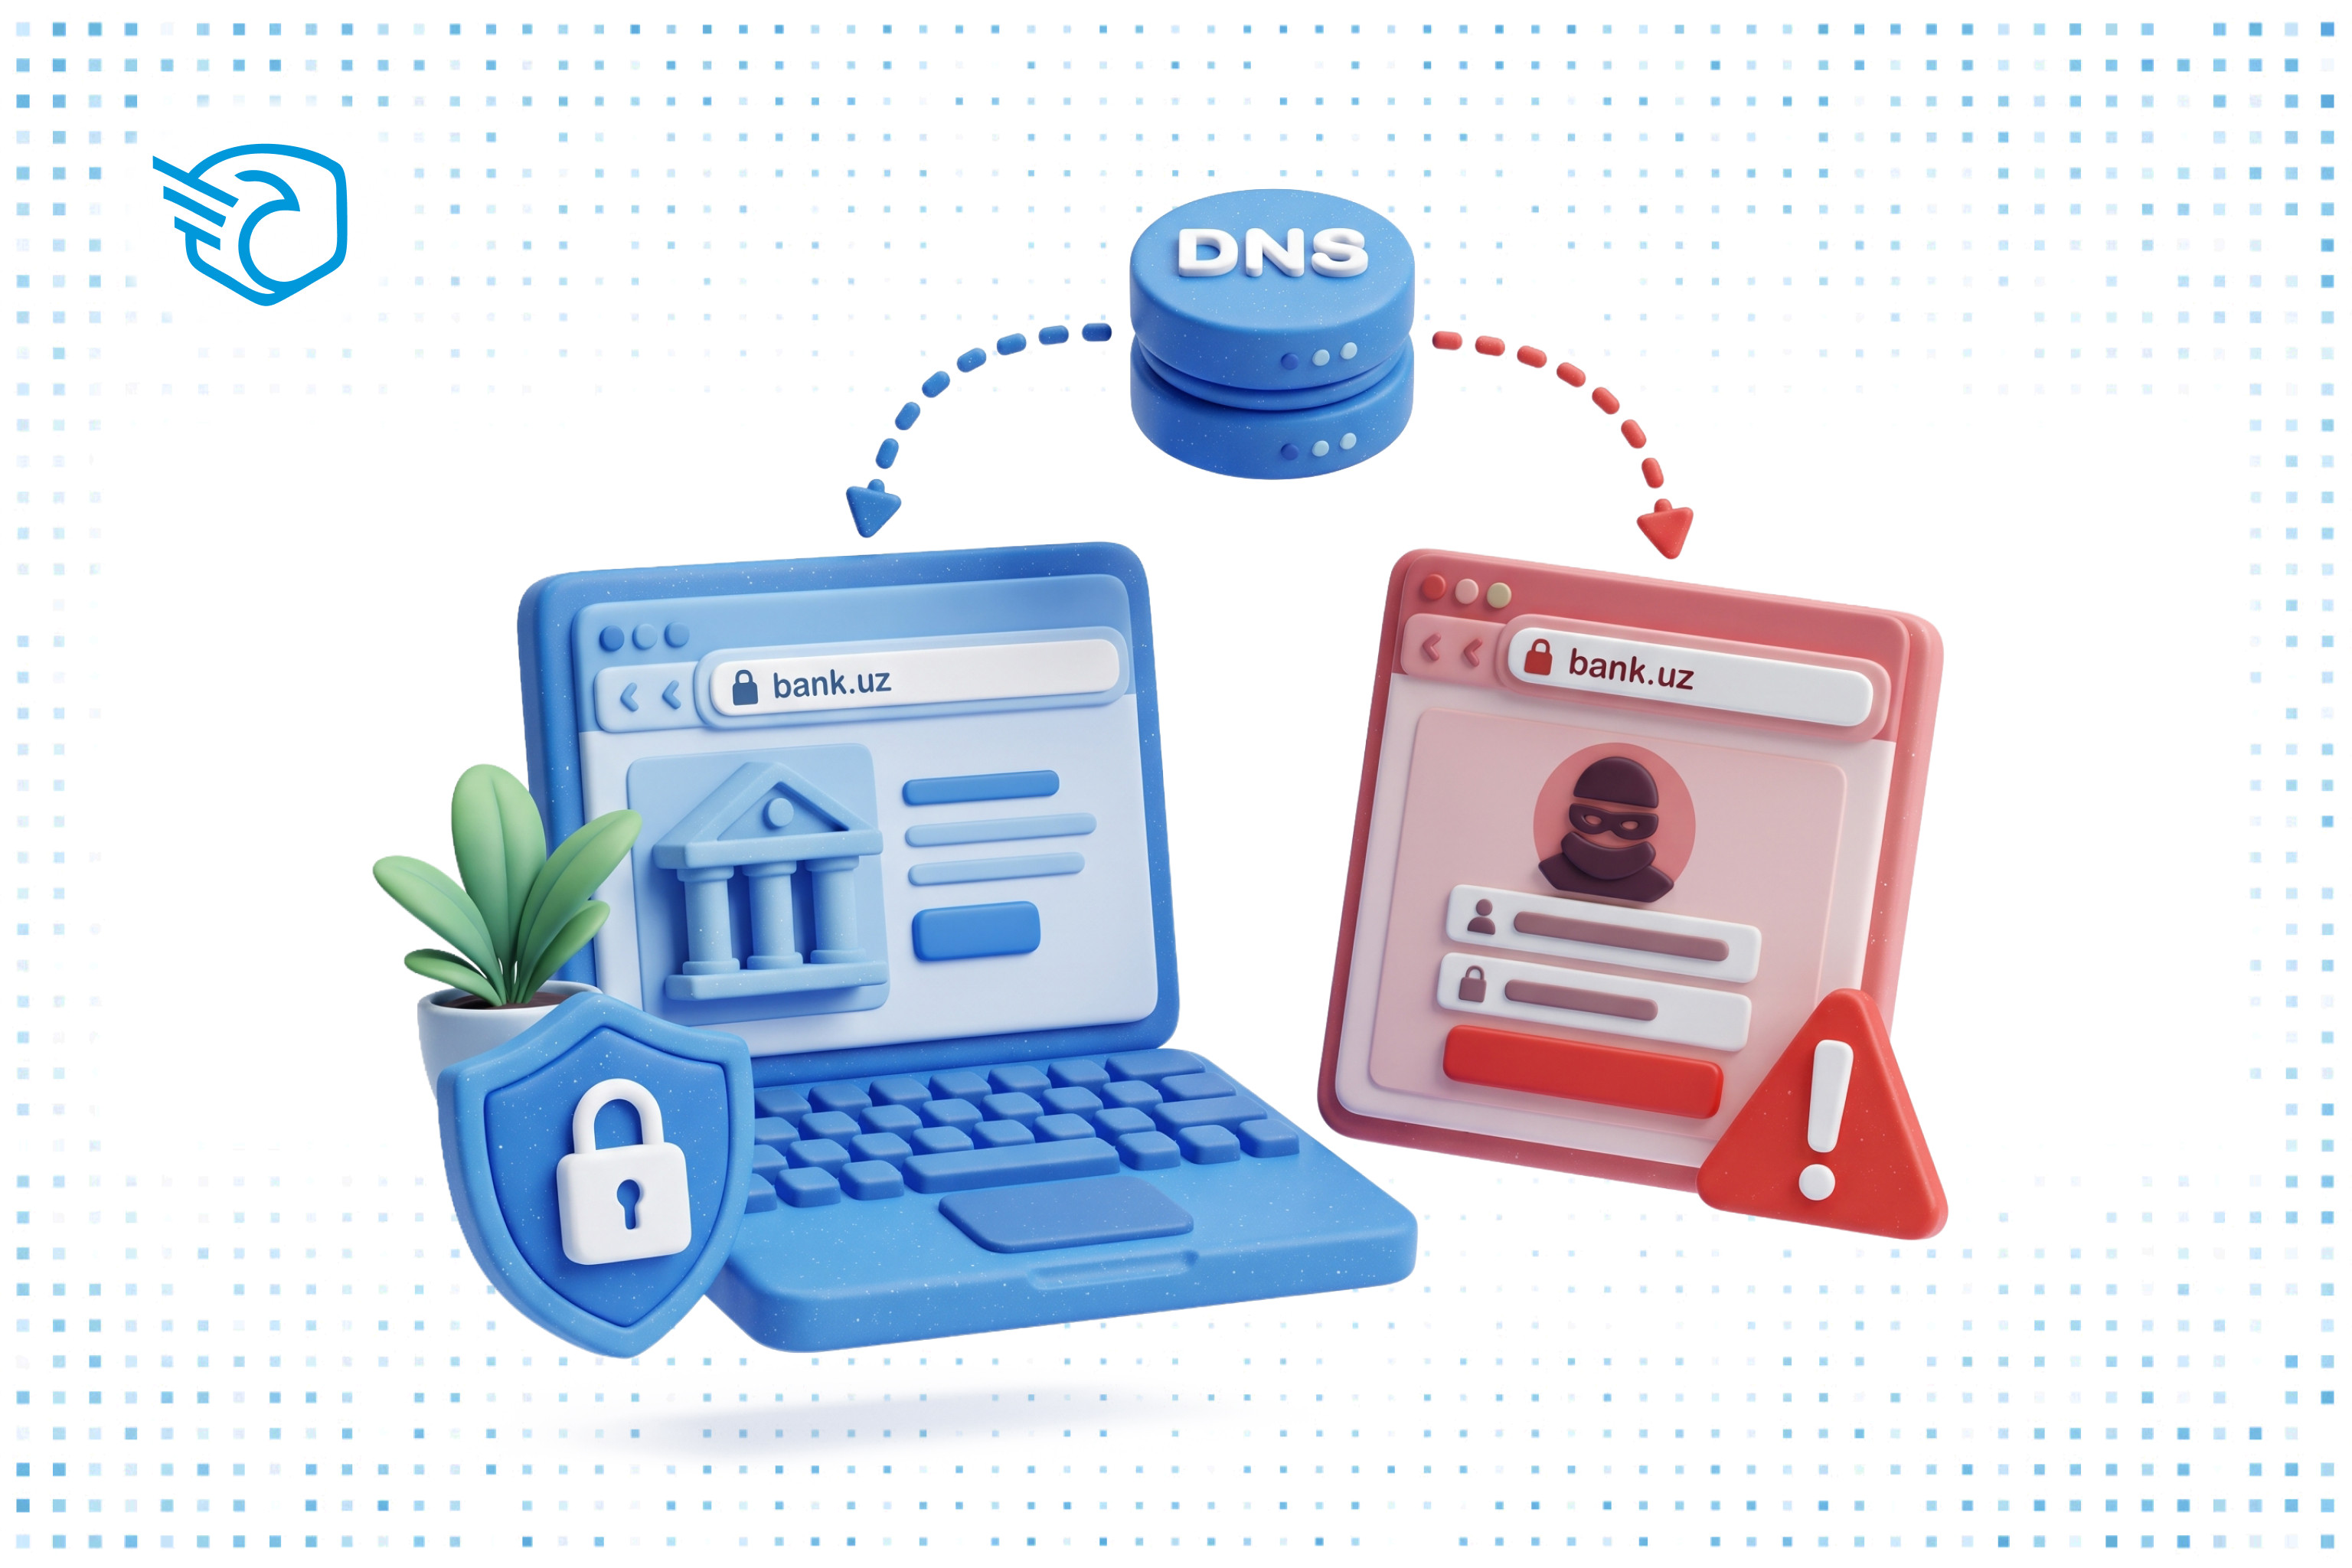
Фарминг: когда даже правильный адрес ведёт на поддельный сайт
Вишинг: подмена номера звонящего
Передавать запрещено
Страх, срочность, авторитет: как распознать давление
Целью может стать любой сотрудник
Временный доступ — временно
Закрыть вкладку — не значит выйти
Как безопасно восстановить доступ
Незнакомый push — не подтверждайте
Потеряли устройство: сначала закройте доступ
Публичный Wi-Fi подключайтесь осторожно
Скрывайте содержимое уведомлений
Смартфон — это доступ к данным
Приложения — только из проверенных источников
Первые 10 минут после потери смартфона
QR-код — это скрытая ссылка
AirDrop — только на время передачи
Не используете — выключите
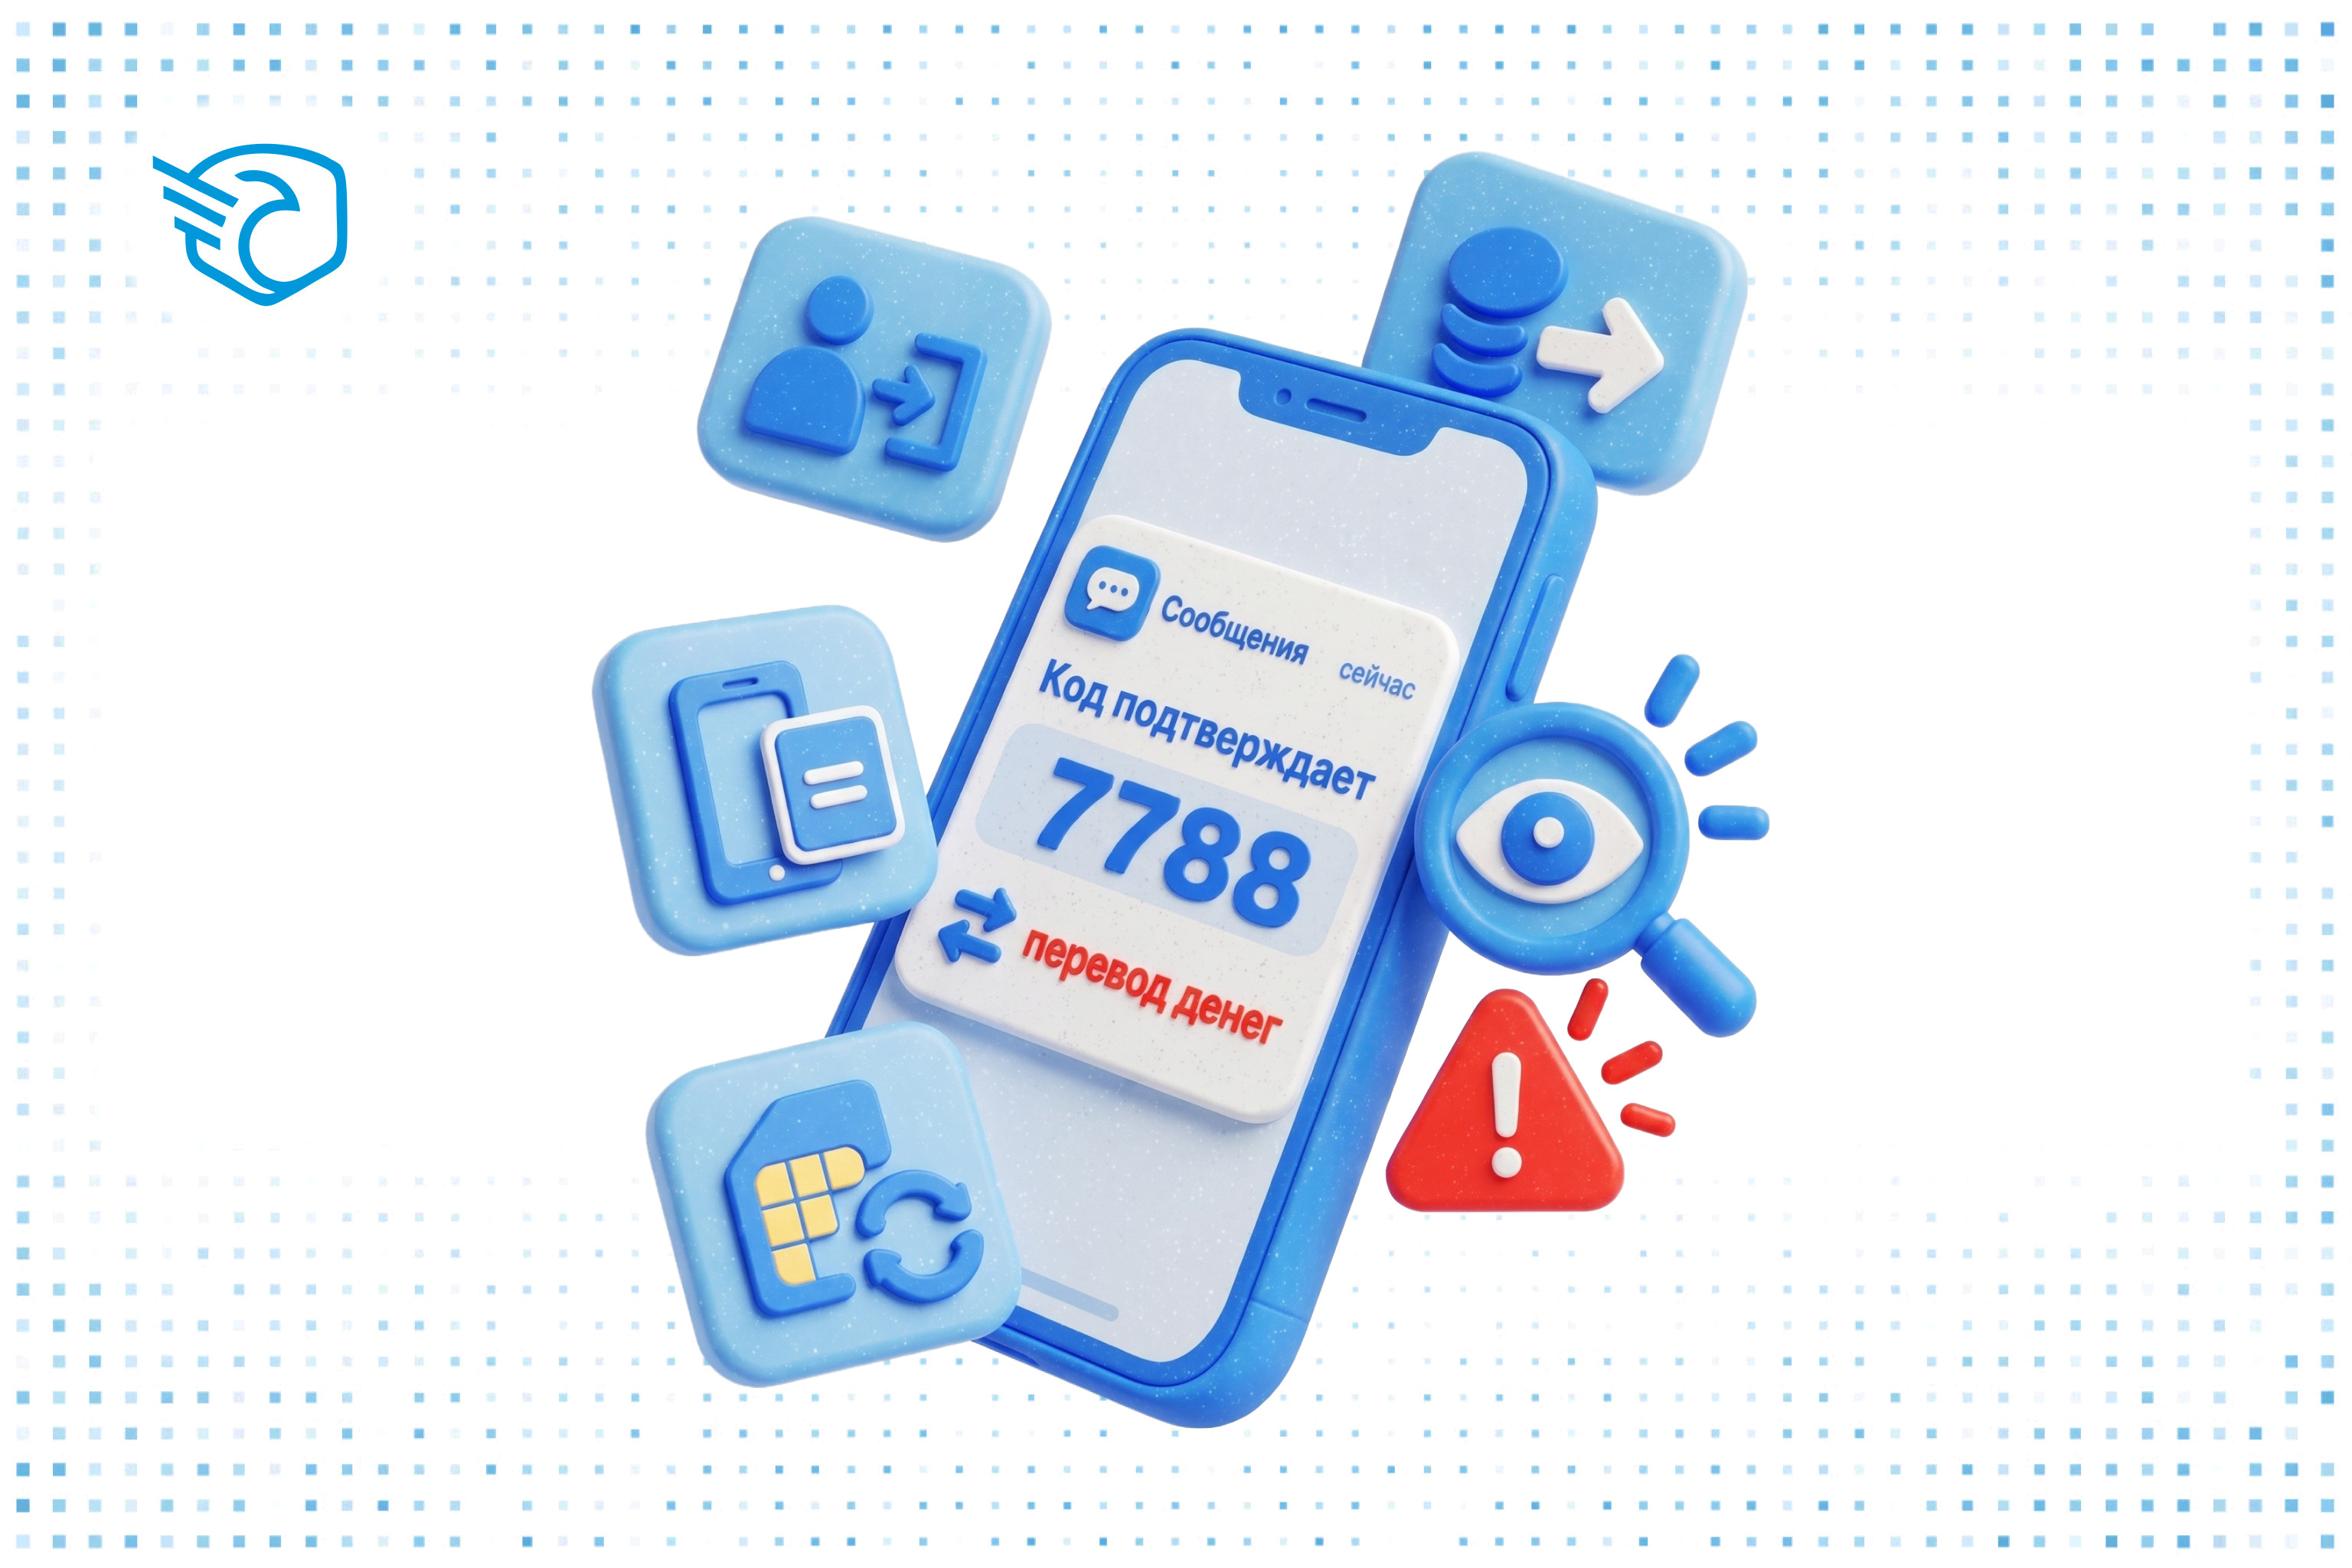
Читайте, что подтверждает код
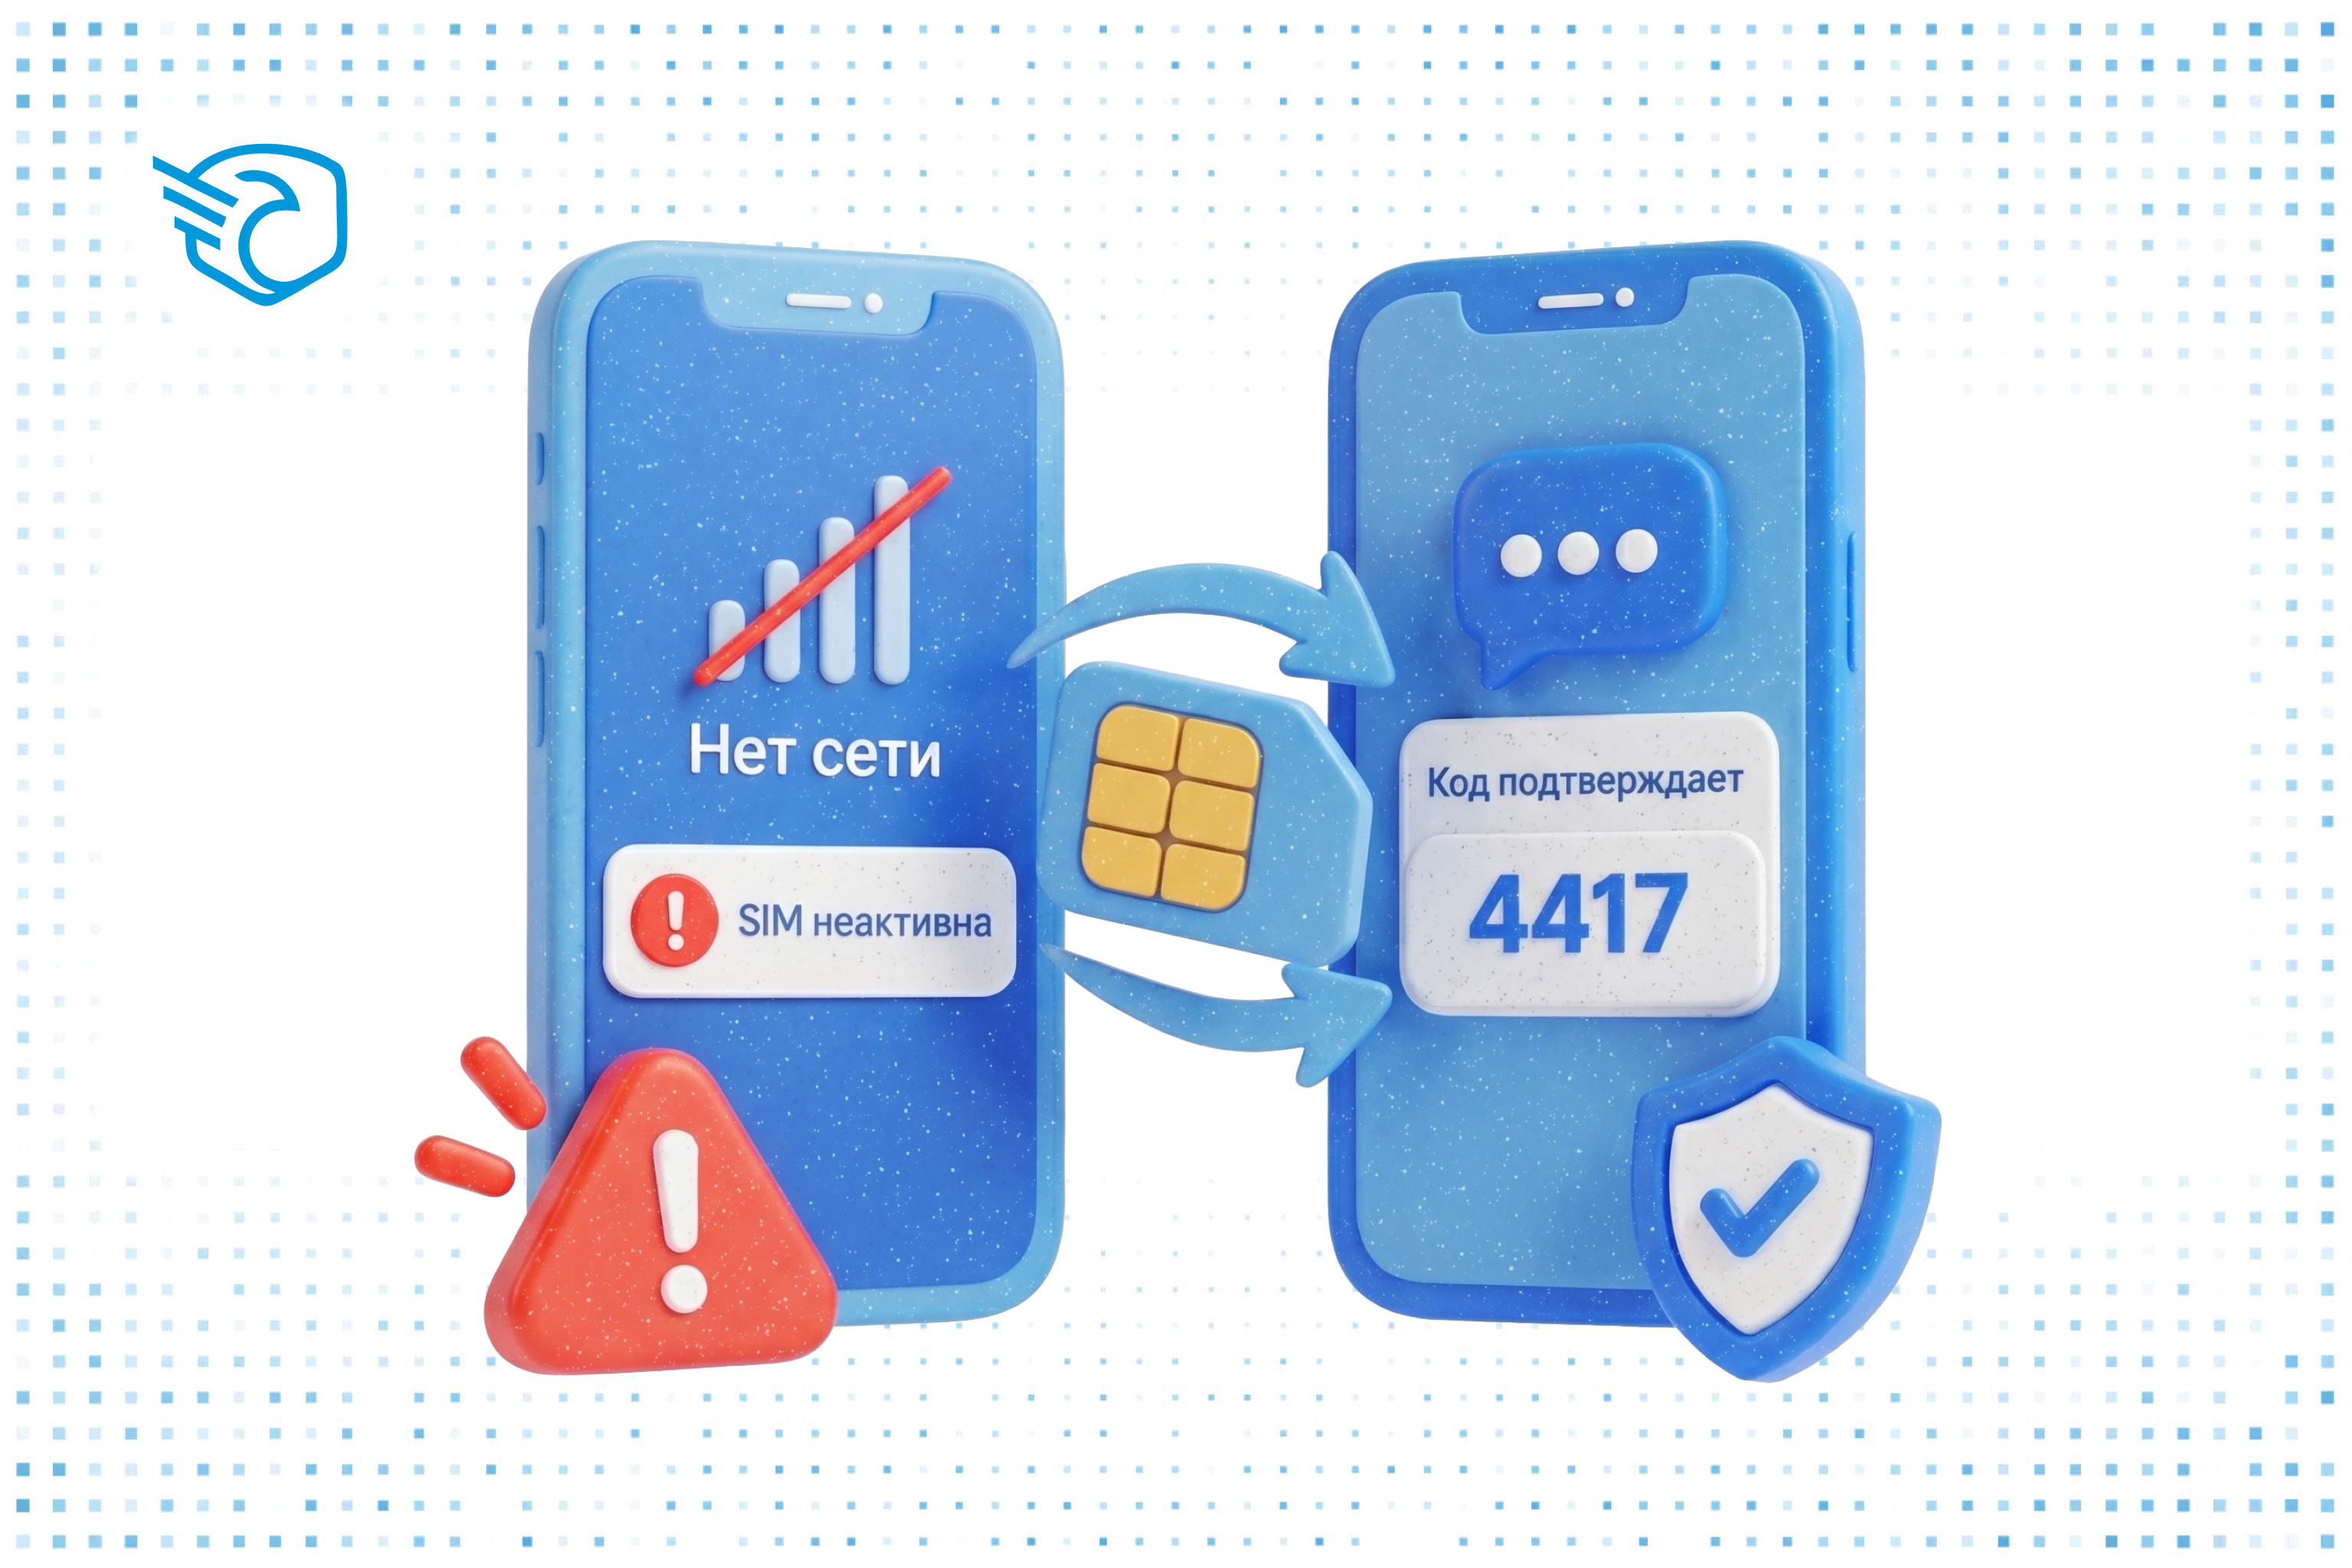
Пропала сеть: проверьте SIM
Перед подтверждением проверьте 4 поля
Первые минуты после компрометации
Не включайте демонстрацию экрана
Общий пароль лишает компанию контроля
Обычная переписка не делает файл безопасным
Удалили приложение — доступ мог остаться

Введение в работу Центра мониторинга безопасности (SOC)

Основы анализа событий безопасности (SIEM)

Обнаружение и классификация инцидентов

Анализ фишинга

Threat Hunting — активный поиск аномалий

Реагирование на киберинциденты (IR)

Форензика и расследование цифровых инцидентов

Threat Intelligence — сбор и анализ киберугроз

Анализ вредоносного ПО (Malware Analysis)

Анализ сетевого трафика (Network Traffic Analysis)

Работа с IDS/IPS

Мониторинг веб-безопасности (Web Security Monitoring)

Работа с отчётами и плейбуками
Противодействие коррупции в Компании